
Browse by Category
Fiction
- Action & Adventure
- African American
- Anthologies
- Children's Fiction
- Classics
- Comics & Graphic Novels
- Coming of Age
- Contemporary
- Cultural & Regional
- Drama
- Erotica
- Fantasy
- General
- Historical Fiction
- Horror
- Humor & Satire
- Literary Fiction
- Mystery, Thriller & Suspense
- Poetry
- Religious & Inspirational
- Romance
- Science Fiction
- Short Stories
- War & Military
- Westerns
- Women's Fiction
- Young Adult
Non-Fiction
- Antiques & Collectibles
- Arts & Photography
- Biographies & Memoirs
- Business & Money
- Children's Non-Fiction
-
Computers & Technology
- Artificial Intelligence
- Computer Science
- Cybersecurity & Cryptography
- Data Science & Analytics
- Databases & Big Data
- Game Development & Design
- General
- Hardware & DIY
- Mobile App Development
- Networking & Cloud Computing
- Operating Systems
- Programming
- Robotics
- Software
- Software Engineering
- User Experience (UX) & Design
- Web Development & Design
- Cooking, Food & Wine
- Crafts, Hobbies & Home
- Education & Teaching
- Engineering
- General
- Health, Fitness & Dieting
-
History
- African History
- African History - North Africa
- African History - Sub-Saharan Africa
- American History
- American History - 20th Century
- American History - Civil War
- American History - Colonial Period
- Ancient History
- Asian History
- Asian History - China
- Asian History - India
- Asian History - Japan
- Asian History - Southeast Asia
- European History
- European History - Ancient Greece
- European History - Ancient Rome
- European History - Medieval
- European History - Modern
- European History - Renaissance
- General
- Middle Eastern History
- Military History
- Military History - Aviation
- Military History - Naval
- Social & Cultural History
- World History
- Humor & Entertainment
- Industrial Technology
- Language Learning
- Law
- LGBTQ+ Non-Fiction
- Literary Criticism
- Medical Books
- Parenting & Relationships
- Philosophy
- Politics & Social Sciences
- Reference
- Religion & Spirituality
-
Science & Math
- Agricultural Sciences
- Astronomy & Space Science
- Behavioral Sciences
- Biological Sciences
- Botany & Plant Science
- Chemistry
- Earth Sciences
- Engineering - Chemical
- Engineering - Civil
- Engineering - Electrical
- Engineering - Mechanical
- Environment
- General
- Geology
- Mathematics
- Nature & Ecology
- Oceanography
- Paleontology
- Physics
- Statistics
- Self-Help
- Sports & Outdoors
- Study Aids
- Sustainability & Green Living
- Textbooks
- Transportation
- Travel
- True Crime
- Urban Planning & Development
- Veterinary Medicine
- Writing & Publishing
Jump to Section
MixCache.com Total Access
Unlimited reading and audiobooks for every book published by MixCache.com.
Included titles carry the MTA badge.
Learn more →Een geschiedenis van cybersecurity
Over dit boek:
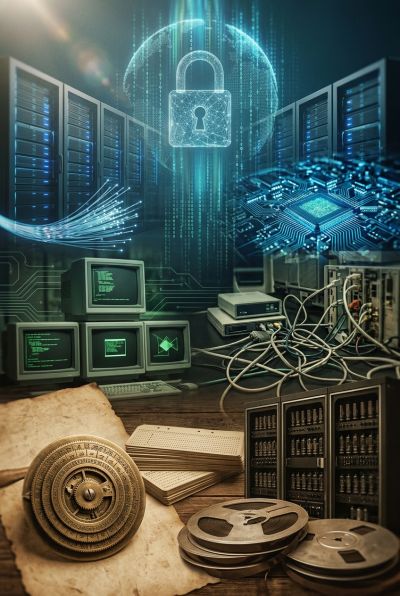
A History of Cybersecurity neemt lezers mee op een uitgebreide reis van de vroegste grappen op telegraafdraden tot de allernieuwste uitdagingen van quantumresistente encryptie. Auteur Michael Bravo beschrijft elk beslissend moment – van het eerste zelfreplicerende programma op het ARPANET, via de opkomst van phone phreaking en de geboorte van public-key cryptografie, tot de Morris-worm, het Melissa-virus en de cruciale Stuxnet-aanval – en laat zien hoe elke technologische sprong is beantwoord met een nieuwe golf van dreigingen en verdedigingen. Door deze voortdurende wapenwedloop te volgen, onthult het boek waarom de kernprincipes van vertrouwelijkheid, integriteit en beschikbaarheid zijn blijven bestaan, zelfs terwijl de aanvals- en verdedigingsmiddelen zich in razend tempo hebben ontwikkeld.
Lezers krijgen een diepgaand inzicht in de menselijke factor die beide kanten van het conflict aandrijft. Het verhaal belicht de nieuwsgierige ontdekkers, de briljante onderzoekers, de opportunistische criminelen en de natiestaatactoren die het landschap hebben gevormd, en benadrukt tegelijkertijd hoe alledaagse handelingen – het klikken op een link, het kiezen van een wachtwoord of het delen van een bestand – de balans kunnen doen doorslaan. Aan de hand van levendige casestudy's zoals de Love Bug, het Target-datalek en het SolarWinds-incident illustreert het boek hoe social engineering, verkeerde configuratie en zwaktes in de toeleveringsketen blijven worden uitgebuit, en biedt het concrete lessen om de persoonlijke en organisatorische hygiëne te versterken.
Naast het terugblikken op gebeurtenissen uit het verleden geeft het werk lezers een toekomstgericht perspectief op opkomende risico's. Hoofdstukken over kunstmatige intelligentie, machine learning, blockchain en het internet der dingen leggen uit hoe deze technologieën worden bewapend en hoe men zich ertegen verdedigt, terwijl de bespreking van Zero Trust-architectuur, SASE en post-quantumcryptografie zowel professionals als enthousiastelingen voorbereidt op de volgende generatie beveiligingsuitdagingen. Het boek onderzoekt ook de impact van baanbrekende regelgeving zoals GDPR en de rimpeleffecten van wereldwijde gebeurtenissen zoals de COVID-19-pandemie op de kwetsbaarheden van thuiswerken.
Aan het einde van het boek hebben lezers niet alleen een uitgebreide tijdlijn van cybersecuritymijlpalen opgenomen, maar ook een strategische denkwijze ontwikkeld om op toekomstige dreigingen te anticiperen. De combinatie van technische details, historische context en menselijke verhalen maakt de stof toegankelijk voor nieuwkomers en biedt doorgewinterde professionals verfrissende inzichten. Of u nu een student, een IT-professional, een beleidsmaker of gewoon een nieuwsgierige burger bent, deze geschiedenis biedt de kennis die nodig is om het verleden te begrijpen, door het heden te navigeren en zich voor te bereiden op de onzekerheden van de digitale wereld van morgen.
Wat je binnenin vindt:
- Volg de evolutie van vroege mechanische telegraafhacks tot moderne kwantumbestendige cryptografie.
- Leer hoe richtinggevende gebeurtenissen zoals de Morris Worm, Stuxnet en de onthullingen van Snowden wetten, verdedigingsmethoden en de publieke perceptie hebben hervormd.
- Begrijp de opkomst van malwarefamilies—virussen, wormen, ransomware, botnets—en de verdedigingstechnologieën die hierop reageerden.
- Verken de impact van opkomende trends zoals cloud computing, mobiele bedreigingen, IoT en AI‑gestuurde aanvallen en verdedigingen.
- Krijg inzicht in toekomstige uitdagingen zoals zero‑trustarchitecturen, post‑kwantumcrypto en de metaverse.
Voor wie is het:
Dit boek is ideaal voor cybersecurityprofessionals, IT-managers en studenten die een uitgebreid chronologisch overzicht willen van hoe bedreigingen en verdedigingen zich hebben ontwikkeld. Het spreekt ook beleidsmakers, bedrijfsleiders en technologie-enthousiastelingen aan die de historische context achter het huidige beveiligingslandschap en toekomstige uitdagingen willen begrijpen.
Inhoudsopgave:
- Inleiding
- Hoofdstuk 1 De dageraad van het computeren en vroege beveiligingszorgen
- Hoofdstuk 2 ARPANET en de eerste netwerkwormen
- Hoofdstuk 3 De jaren zeventig: Mainframes, phreaking en de geboorte van crypto
- Hoofdstuk 4 De persoonlijke computerrevolutie en de opkomst van virussen
- Hoofdstuk 5 De jaren tachtig: De Morris-worm en de Computer Fraud and Abuse Act
- Hoofdstuk 6 De geboorte van het World Wide Web en nieuwe beveiligingsparadigma's
- Hoofdstuk 7 De jaren negentig: De opkomst van firewalls en antivirussoftware
- Hoofdstuk 8 De dot-com-bel en de explosie van e-commerce-criminaliteit
- Hoofdstuk 9 Y2K: De wereldwijde bug die er niet was
- Hoofdstuk 10 De post-11-september-eb en de opkomst van cyberterrorisme
- Hoofdstuk 11 De jaren 2000: Botnetten, phishing en geavanceerde permanente dreigingen
- Hoofdstuk 12 De opkomst van sociale media en nieuwe aanvalsvectoren
- Hoofdstuk 13 Stuxnet: 's werelds eerste digitale wapen
- Hoofdstuk 14 De Snowden-onthullingen en het debat over massa-opsichting
- Hoofdstuk 15 De jaren 2010: Ransomware en het Internet of Things (IoT)
- Hoofdstuk 16 De groei van cloudcomputing en de beveiligingsuitdagingen ervan
- Hoofdstuk 17 De proliferatie van mobiele apparaten en mobiele malware
- Hoofdstuk 18 De opkomst van door staten gesteunde hacking en cyberspionage
- Hoofdstuk 19 De ontwikkeling van kunstmatige intelligentie in cyberverdediging
- Hoofdstuk 20 De opkomst van machine learning in cyberaanvallen
- Hoofdstuk 21 De cryptocurrency-boom en de beveiliging van blockchain
- Hoofdstuk 22 De Algemene Verordening Gegevensbescherming (AVG) en de verschuiving in privacy
- Hoofdstuk 23 De COVID-19-pandemie en de golf van cybercriminaliteit bij thuiswerken
- Hoofdstuk 24 Het huidige landschap: Zero Trust-architectuur en SASE
- Hoofdstuk 25 De toekomst van cyberbeveiliging: quantumcomputing en verder
Auteur:
Uitgegeven door:
Publicatiedatum:
28 oktober 2026
Type:
Non-fictie
Taal:
Nederlands
Ook beschikbaar in:
Aantal woorden:
41.114 woorden
Leestijd:
2 uur 53 minuten
Voorbeeld:
Bestellen:
Bestel Een geschiedenis van cybersecurity (Paperback) op MixCache.com:
Nu kopenHet gedrukte exemplaar wordt op bestelling gemaakt en wereldwijd verzonden. Inclusief gratis e-book, direct te lezen.
$5 tegoed voor alle nieuwe MixCache.com-accounts, te gebruiken voor elke e-bookaankoop!*
 NL
 NL
 NL
 NL
 NL
 NL