
Browse by Category
Fiction
- Action & Adventure
- African American
- Anthologies
- Children's Fiction
- Classics
- Comics & Graphic Novels
- Coming of Age
- Contemporary
- Cultural & Regional
- Drama
- Erotica
- Fantasy
- General
- Historical Fiction
- Horror
- Humor & Satire
- Literary Fiction
- Mystery, Thriller & Suspense
- Poetry
- Religious & Inspirational
- Romance
- Science Fiction
- Short Stories
- War & Military
- Westerns
- Women's Fiction
- Young Adult
Non-Fiction
- Antiques & Collectibles
- Arts & Photography
- Biographies & Memoirs
- Business & Money
- Children's Non-Fiction
-
Computers & Technology
- Artificial Intelligence
- Computer Science
- Cybersecurity & Cryptography
- Data Science & Analytics
- Databases & Big Data
- Game Development & Design
- General
- Hardware & DIY
- Mobile App Development
- Networking & Cloud Computing
- Operating Systems
- Programming
- Robotics
- Software
- Software Engineering
- User Experience (UX) & Design
- Web Development & Design
- Cooking, Food & Wine
- Crafts, Hobbies & Home
- Education & Teaching
- Engineering
- General
- Health, Fitness & Dieting
-
History
- African History
- African History - North Africa
- African History - Sub-Saharan Africa
- American History
- American History - 20th Century
- American History - Civil War
- American History - Colonial Period
- Ancient History
- Asian History
- Asian History - China
- Asian History - India
- Asian History - Japan
- Asian History - Southeast Asia
- European History
- European History - Ancient Greece
- European History - Ancient Rome
- European History - Medieval
- European History - Modern
- European History - Renaissance
- General
- Middle Eastern History
- Military History
- Military History - Aviation
- Military History - Naval
- Social & Cultural History
- World History
- Humor & Entertainment
- Industrial Technology
- Language Learning
- Law
- LGBTQ+ Non-Fiction
- Literary Criticism
- Medical Books
- Parenting & Relationships
- Philosophy
- Politics & Social Sciences
- Reference
- Religion & Spirituality
-
Science & Math
- Agricultural Sciences
- Astronomy & Space Science
- Behavioral Sciences
- Biological Sciences
- Botany & Plant Science
- Chemistry
- Earth Sciences
- Engineering - Chemical
- Engineering - Civil
- Engineering - Electrical
- Engineering - Mechanical
- Environment
- General
- Geology
- Mathematics
- Nature & Ecology
- Oceanography
- Paleontology
- Physics
- Statistics
- Self-Help
- Sports & Outdoors
- Study Aids
- Sustainability & Green Living
- Textbooks
- Transportation
- Travel
- True Crime
- Urban Planning & Development
- Veterinary Medicine
- Writing & Publishing
Jump to Section
MixCache.com Total Access
Unlimited reading and audiobooks for every book published by MixCache.com.
Included titles carry the MTA badge.
Learn more →
Een geschiedenis van malware
Het verhaal van computervirussen, wormen, ransomware, spyware en andere ongewenste digitale bezoekers
Over dit boek:
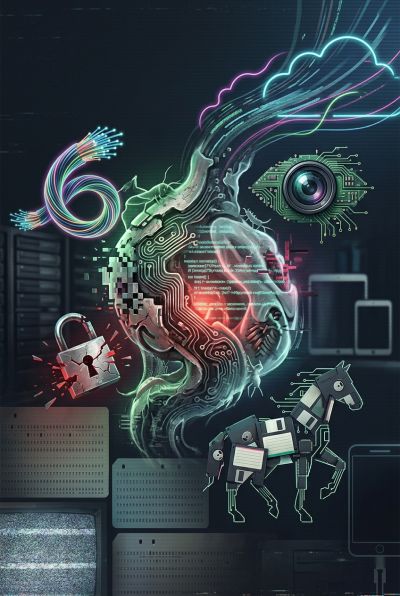
A History of Malware nodigt lezers uit op een chronologische reis door de schaduwachtige evolutie van digitale dreigingen, van de vroegste experimentele programma's die tussen mainframes sprongen tot de geavanceerde, staatswapens die energienetten en financiële systemen kunnen lamleggen. Elk hoofdstuk ontleedt een mijlpaaluittreding—Creeper, Brain, Morris Worm, ILOVEYOU, Stuxnet, WannaCry, NotPetya, Mirai, en vele andere—en onthult hoe de code werkte, wie het maakte en waarom het belangrijk was. Door de motivaties te volgen die verschoven van nieuwsgierige grappen naar winstgedreven cybercriminaliteit en daarna naar geopolitieke sabotage, toont het boek hoe malware de veranderende prioriteiten van zijn makers en de groeiende afhankelijkheid van de samenleving van vernetwerkte technologie weerspiegelt. Lezers krijgen een duidelijke inzicht in de verschillende families van schadelijke software—virussen, worms, Trojans, ransomware, spyware, adware, fileless malware, botnets en cryptojackers—en leren hoe elk specifieke zwaktes in hardware, software of menselijk gedrag exploiteert. Het verhaal legt kernconcepten uit zoals polymorfisme, stealth-technieken, macro-virussen, living-off-the-land-aanvallen en domeingeneratie-algoritmen, en toont hoe aanvallers zich voortdurend aanpassen om verdedigingen te ontwijken terwijl verdedigers reageren met heuristieken, sandboxing, gedragsgebaseerde detectie en AI-gedreigde threat hunting. Real-world casestudies benadrukken de economische, operationele en menselijke kosten van infecties, van gestopte ziekenhuisdiensten en gesloten fabrieken tot massale datadiefstal en uitholling van privacy. Naast de technische details verkent het boek de bredere maatschappelijke en juridische gevolgen van malware: de geboorte van antivirusbedrijven en CERT, de opkomst van ransomware-as-a-service, de uitdagingen bij het toeschrijven van door staten gesteunde aanvallen, en de lopende strijd om beveiliging en gebruiksgemak in evenwicht te houden. Het laat zien hoe elke grote uitbraak regeringen, bedrijven en individuen dwong beveiligingsbeleid, patchbeheer en gebruikerseducatie te heroverwegen, en vrees omzette in proactieve verdedigingsstrategieën. Door de menselijke motieven achter de code te onderzoeken—nieuwsgierigheid, bekendheid, winst, spionage en oorlog—ziet de lezer malware niet alleen als een technisch probleem maar als een weerspiegeling van onze eigen ambities en kwetsbaarheden. Ten slotte kijkt A History of Malware vooruit naar de volgende generatie dreigingen, en bespreekt hoe kunstmatige intelligentie, machine learning en quantum computing het aanvalsoppervlak kunnen hervormen. Het overweegt opkomende vectoren zoals automotivemalware, medische-apparaat-exploits en smart-city-infrastructuur-aanvallen, en legt uit hoe verdedigende AI en gedragsgebaseerde monitoring evolueren om deze uitdagingen aan te gaan. Of je nu een cybersecurityprofessional bent, een student van technologie, of gewoon een nieuwsgierige lezer die de onzichtbare krachten wil begrijpen die onze digitale wereld vormgeven, dit boek voorziet je van de kennis om vergangene patronen te herkennen, toekomstige gevaren te anticiperen en het onvermoede kat-en-muisspel te waarderen dat de moderne malware-epoche definieert.
Wat je binnenin vindt:
- Volgt de evolutie van malware vanaf vroege experimenten zoals Creeper en Elk Cloner tot geavanceerde staatswapens als Stuxnet en NotPetya.
- Benadrukt hoe de motieven van aanvallers verschuifden van nieuwsgierigheid en grapjes naar winstgedreven cybercriminaliteit, spionage en sabotage.
- Onderzoekt de belangrijkste malwarecategorieën—worms, ransomware, botnets, spyware, fileless en cryptojacking—en hun infectievectoren.
- Toont de wapenwedloop tussen malware en verdediging, wat leidde tot innovaties zoals heuristieken, sandboxing, EDR en AI-gebaseerde detectie.
- Onderzoekt opkomende dreigingen zoals AI-gestuurde malware, IoT-waffeenisering en de mogelijke impact van quantumcomputing op encryptie.
Voor wie is het:
Dit boek is ideaal voor cybersecurityprofessionals, IT-beheerders en studenten die een diep historisch inzicht zoeken in malwaretrends en -tactieken. Het spreekt ook beleidsmakers, zakelijke leiders en technologieliefhebbers aan die moeten begrijpen hoe eerdere dreigingen de hedendaagse verdedigingsstrategieën en toekomstige risicolandschappen vormen.
Inhoudsopgave:
- Inleiding
- Hoofdstuk 1 De Creeper en de Reaper: De dageraad van zelfreplicerende programma's
- Hoofdstuk 2 De Elk Cloner: Vroege grappen en personal computervirussen
- Hoofdstuk 3 De Brain Virus: De eerste IBM PC-compatibele virus gaat wereldwijd
- Hoofdstuk 4 De Morris Worm: De eerste grote uitbraak van het internet
- Hoofdstuk 5 De Michelangelo Virus: Een mediahype en de opkomst van antivirussoftware
- Hoofdstuk 6 De opkomst van polymorfe virussen: De zich ontwikkelende dreiging
- Hoofdstuk 7 Macro-virussen: De nieuwe infectievector in het kantoor
- Hoofdstuk 8 De Melissa Virus: De dageraad van e-mail-gebaseerde massamailers
- Hoofdstuk 9 De ILOVEYOU Worm: Een wereldwijde pandemie van digitale liefde
- Hoofdstuk 10 Code Red en Nimda: Het tijdperk van gemengde dreigingen
- Hoofdstuk 11 De opkomst van spyware: Kuiperen in het digitale leven van anderen
- Hoofdstuk 12 Botnetten: De zombielegers van het internet
- Hoofdstuk 13 De Storm Worm: Een meesterstuk van social engineering
- Hoofdstuk 14 De Conficker Worm: Een mysterie dat experts verwardde
- Hoofdstuk 15 Stuxnet: 's Werelds eerste digitale wapen
- Hoofdstuk 16 De opkomst van ransomware: Van CryptoLocker tot een wereldwijde dreiging
- Hoofdstuk 17 De opkomst van mobiele malware: Dreigingen in je zak
- Hoofdstuk 18 Adware en potentiëel ongewenste programma's (PUPs): De vervelende nichtjes van malware
- Hoofdstuk 19 Bestandsloze malware: Het spook in de machine
- Hoofdstuk 20 De WannaCry-ransomwareaanval: Een wereldwijde wake-up call
- Hoofdstuk 21 NotPetya: Van ransomware tot cyberwapen
- Hoofdstuk 22 De Mirai Botnet: Het wapenizen van het internet der dingen
- Hoofdstuk 23 De opkomst van cryptojacking: Stroom stelen voor digitale valuta
- Hoofdstuk 24 Door staten gesteunde malware en geavanceerde persistente dreigingen (APTs)
- Hoofdstuk 25 De toekomst van malware: AI, machine learning en de volgende generatie dreigingen
Auteur:
Uitgegeven door:
Publicatiedatum:
27 oktober 2026
Type:
Non-fictie
Taal:
Nederlands
Ook beschikbaar in:
Aantal woorden:
42.180 woorden
Leestijd:
2 uur 57 minuten
Voorbeeld:
Bestellen:
Koop het e-boek Een geschiedenis van malware op MixCache.com:
Nu kopenHet volledige e-book is direct beschikbaar om op elk apparaat te lezen.
$5 tegoed voor alle nieuwe MixCache.com-accounts, te gebruiken voor elke e-bookaankoop!*
 NL
 NL
 NL
 NL
 NL
 NL
Ratings & Reviews
Ask Questions About This Book
Have a question about the content? Ask our AI assistant!
Start by asking a question about "Een geschiedenis van malware"
Example: "Does this book mention William Shakespeare?"
Thinking...